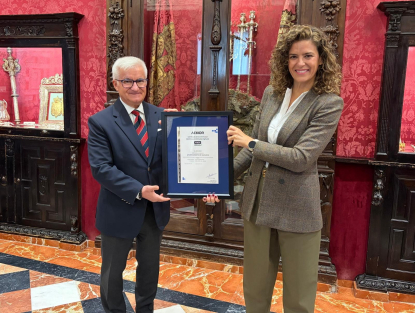
“La norma ISO/IEC 20000-1 es el estándar internacional de mayor éxito para garantizar la calidad en la gestión de los servicios y que está compuesto por un conjunto de procesos específicos basados en una medición continua de su eficacia, mientras que la ISO/IEC 27001 es la norma de referencia global en cuanto a la gestión sistemática de los riesgos de la seguridad de la información, protección de los activos de la organización y la continuidad de los servicios y sistemas”, explica Bureau Veritas.
Tal y como explica Thierry Davin, senior director de CAPSiDE, “los beneficios esperados tienen un enfoque interno y externo. Desde el punto de vista externo, la aplicación de las prácticas de las normas ISO 20000 e ISO 270001 nos aporta una mayor estandarización de servicios y asegura una mejora continua en la calidad y rendimiento de los mismos, mientras que desde una perspectiva externa las certificaciones ISO 20000-1 e ISO 270001 vienen a reconocer públicamente la madurez, fiabilidad y calidad de nuestros servicios y en consecuencia aportan a nuestros clientes mayor seguridad y confianza a la hora de entregarnos la responsabilidad de administrar sus sistemas. Además, es un requisito que tiene cada día más importancia en lo que se refiere a las exigencias de nuestros clientes”.
Para poder ver el contenido completo tienes que estar suscrito. El contenido completo para suscriptores incluye informes y artículos en profundidad