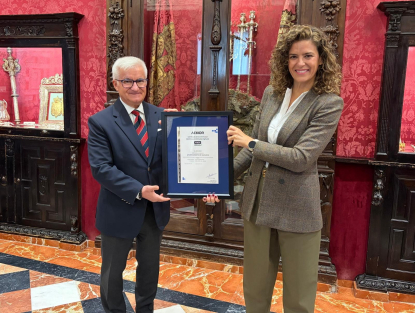
La Entidad Nacional de Acreditación (Enac) informa de la entrada en vigor del Reglamento Europeo 2019/881, más conocido como “Cybersecurity Act”, en el que se exige la acreditación de todos los certificadores que operen en los esquemas europeos de certificación en materia de ciberseguridad, con independencia de que estos sean organizaciones privadas o la propia Administración.
El documento establece un marco de certificación en ciberseguridad a escala de la Unión Europea, fomentando la seguridad de los servicios en línea y de los dispositivos de consumo. Con la Cybersecurity Act, se refuerza el mandato de Enisa, la Agencia de la Unión Europea para la Ciberseguridad, de prestar un apoyo más eficaz a los Estados miembros en la lucha contra las amenazas y ataques en materia de ciberseguridad y se crea el marco europeo de certificación de la ciberseguridad con el objetivo de crear un mercado único digital para los productos, servicios y procesos de TIC que permitirá que los certificados emitidos en los Estados miembros sean válidos en toda la Unión Europea.
Para ello, el marco europeo define un mecanismo para establecer esquemas europeos de certificación en ciberseguridad que confirmen que los productos, servicios y procesos de TIC que hayan sido evaluados con arreglo a dichos esquemas cumplen los requisitos de seguridad especificados, con el objetivo de proteger la disponibilidad, autenticidad, integridad o confidencialidad de los datos almacenados, transmitidos o procesados, o las funciones o servicios que ofrecen dichos productos, servicios y procesos, o a los que permiten acceder, durante todo su ciclo de vida.
Para poder ver el contenido completo tienes que estar suscrito. El contenido completo para suscriptores incluye informes y artículos en profundidad