Cada vez más, las pequeñas y medianas empresas (pymes) se están convirtiendo en objetivo de los ciber-ataques. Ya se trate de víctimas directas o de puntas de lanza para ataques más amplios, la gran mayoría de pymes cuentan con una infraestructura de seguridad menos sofisticada que las grandes empresas, menor experiencia y mayor falta de personal cualificado para gestionar y responder a las amenazas.
Más de la mitad de las pymes (el 53%) sufrieron una brecha de seguridad durante 2017. Así se desprende de Cisco SMB Cybersecurity Report, informe que ha encuestado a 1.816 pequeñas -de 0 a 250 empleados- y medianas -250 a 500 empleados- empresas de 26 países (incluido España), y basado en el estudio Cisco 2018 Security Capabilities Benchmark.
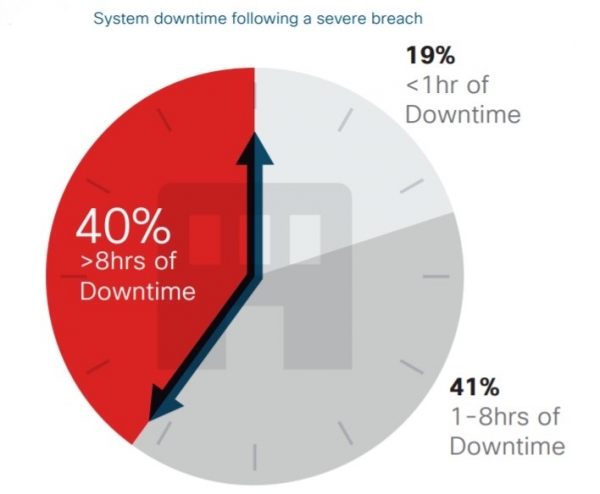
Cuatro de cada diez compañías consultadas (el 39%) admitieron que al menos la mitad de sus sistemas se vieron afectados por un ataque severo, mientras que el 40% de las empresas medianas sufrieron una parada de sistemas de 8 h o más como consecuencia.
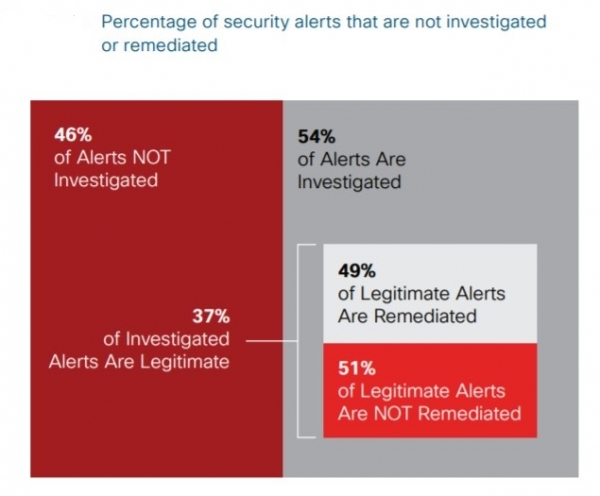
Aunque las compañías consultadas han gestionado una media de hasta 5.000 alertas de seguridad diarias, solamente el 54% se investigan (55,6% en el caso de las compañías medianas). De las alertas investigadas, el 37% son legítimas. Y, de ellas, el 41% se quedan sin remediar, con el consiguiente riesgo para las organizaciones.
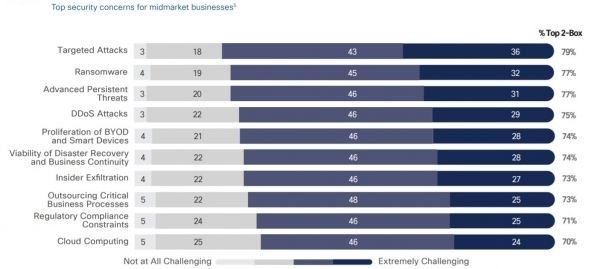
Los ataques dirigidos contra empleados como phishing (79%), amenazas persistentes avanzadas (77%), ransomware (77%), ataques de denegación de servicio (DDoS, 75%) y la proliferación del fenómeno BYOD (74%) son las cinco principales preocupaciones de seguridad para las pymes.
Para poder ver el contenido completo tienes que estar suscrito. El contenido completo para suscriptores incluye informes y artículos en profundidad