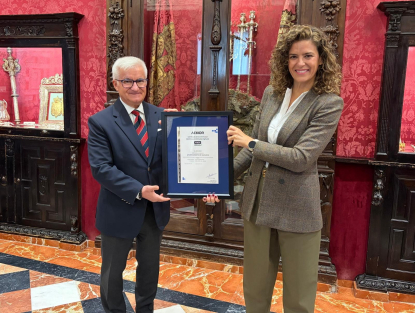
Polycom, Inc. ha logrado la certificación ISO/IEC 27001:2013 para su Sistema de Gestión de Seguridad de la Información (en inglés, Information Security Management System - ISMS).
La ISO/IEC 27001 es la norma internacional más aceptada para las mejores prácticas de seguridad de la información y ayuda a las organizaciones a implementar un enfoque sistemático y proactivo para gestionar los riesgos de seguridad. La certificación ISO/IEC 27001 fue otorgada a Polycom por un organismo de certificación independiente y acreditado por haber completado satisfactoriamente una auditoría de procedimientos formal del ISMS de Polycom.
“Esta certificación es muy importante para Polycom y nuestros clientes”, declaró Lucia Milica Turpin, Chief Information Security Officer de Polycom. “Nos ayudará a garantizar a los clientes actuales y potenciales que Polycom ha establecido e implementado las mejores prácticas en los procesos de seguridad de la información (que abarcan personas, procesos y tecnología) para proteger los datos internos y/o confidenciales de la compañía, la propiedad intelectual y la información del cliente'.
Un proceso riguroso
La auditoría de procedimientos es un proceso riguroso que incluye una revisión y una prueba completas del ISMS de Polycom, que contiene datos importantes de empleados y clientes, cumpliendo con los estrictos requisitos estándar de ISO/IEC 27001:2013.
Para poder ver el contenido completo tienes que estar suscrito. El contenido completo para suscriptores incluye informes y artículos en profundidad